Консоль Nintendo Switch 2 взломали, но не до конца
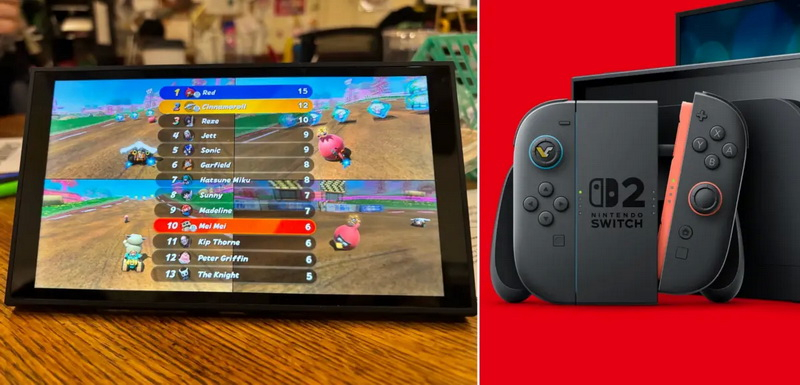
Исследователь безопасности Сэмми Хаджхамид (Sammy Hajhamid) заявил об успешном взломе (джейлбрейке) консоли Nintendo Switch 2. Он представил эксплойт под названием NS2JB, который, как сообщается, работает на актуальной версии прошивки приставки — 23.0.
Исследователь безопасности Сэмми Хаджхамид (Sammy Hajhamid) заявил об успешном взломе (джейлбрейке) консоли Nintendo Switch 2. Он представил эксплойт под названием NS2JB, который, как сообщается, работает на актуальной версии прошивки приставки — 23.0.1. В отличие от аппаратных модификаций, этот метод не требует вскрытия корпуса консоли или установки чипа.
В качестве демонстрации возможностей взлома Хаджхамид модифицировал игру Mario Kart World, добавив в неё сторонних персонажей, таких как Питер Гриффин, Хацунэ Мику и Синнаморолл. На своей странице в соцсети X он опубликовал видео игрового процесса, в котором эти персонажи участвуют в гонках в эксклюзиве для Nintendo Switch 2. О процессе разработки джейлбрейка Хаджхамид рассказал в своём блоге.
По словам разработчика, эксплойт использует бреши в системе безопасности приложения SmileBASIC, изначально выпущенного для первой версии Nintendo Switch, а также уязвимости в системном программном обеспечении самой консоли. Это позволяет запускать произвольный код, изменять игры и, потенциально, создавать пользовательские приложения (homebrew). При поиске уязвимостей и разработке эксплойта исследователь также прибегал к помощи нейросети OpenAI Codex.
И всё же это не полноценный взлом с установкой кастомной прошивки. Для работы эксплойта требуется подключение к компьютеру, а после каждой перезагрузки консоли его необходимо активировать заново. Кроме того, он не предоставляет полного контроля над операционной системой Switch 2.
Исследователь выложил исходный код эксплойта на платформе GitLab. Текущая версия предназначена прежде всего для разработчиков, однако она может помочь сообществу энтузиастов в создании более продвинутых инструментов для консоли Nintendo.
Greengage DB после Greenplum: безопасность, Disaster Recovery и ggrebalance на конференции ArenaTech
В сентябре 2024 года на конференции «Новое время — новый Greenplum» команда Arenadata рассказала о планах продолжить развитие технологии в новом open source проекте. В январе 2025 года состо…
Обзор новых правил безопасности в пакетных индексах и менеджерах за 19–23 октября 2026 года
pnpm закрыл обход правил запуска сборочных скриптов, uv, Hex и rustup обновили доверенные сертификаты после инцидента eMudhra, а GitHub представил прокси для проверки npm-пакетов до загрузки…
Роскомнадзор: за девять месяцев 2026 года операторы заблокировали 300 млн звонков с подменой номера
За первые девять месяцев 2026 года российские операторы связи заблокировали на 16% меньше вызовов с подменой номера по сравнению с девятью месяцами 2025 года, или 300 млн звонков. Об этом ра…
Итоги лабораторного теста Kaspersky NGFW v.1.3
K2 Кибербезопасность (входит в К2Тех) провела функциональное и нагрузочное тестирование межсетевого экрана нового поколения от «Лаборатории Касперского» в версии 1.3 на базе аппаратных платф…